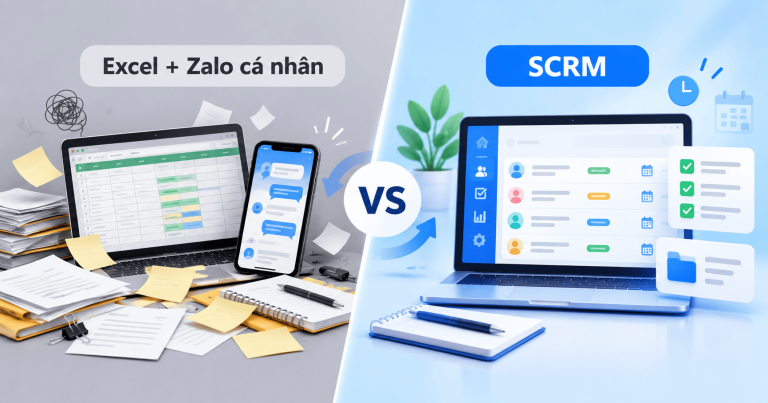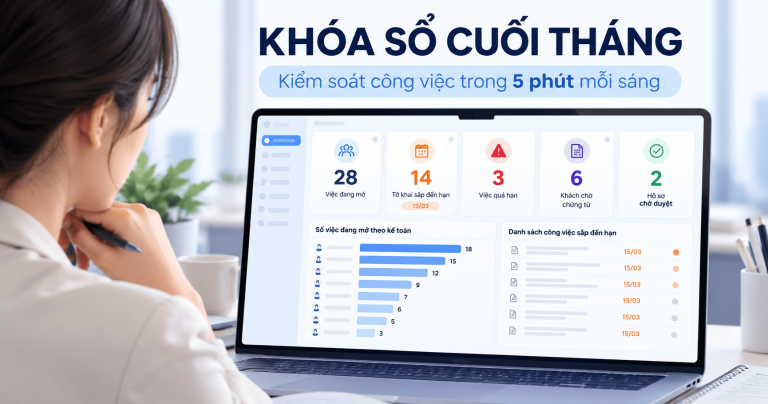
Nhiều chủ shop và chủ công ty vẫn để nhân viên sale chăm khách bằng Zalo cá nhân, rồi bất ngờ khi người đó nghỉ và mang theo cả danh sách. Bài viết dành cho chủ doanh nghiệp SME giải thích vì sao dữ liệu khách hàng thuộc về công ty, gồm những loại nào và nên chuyển về một hệ thống chung thế nào. Nội dung chỉ mang tính tham khảo, không thay thế tư vấn pháp lý.
1. Dữ liệu khách hàng thuộc về công ty: bản chất pháp lý và giá trị kinh doanh
Dữ liệu khách hàng là toàn bộ thông tin được thu thập, xử lý và lưu trữ trong quá trình tương tác và giao dịch với khách, thuộc quyền sở hữu và quản lý của doanh nghiệp. Nhân viên chỉ là người được giao sử dụng dữ liệu để phục vụ công việc, không phải chủ sở hữu.
1.1 Tài sản chiến lược của doanh nghiệp
Danh sách và dữ liệu khách hàng là tài sản vô hình quan trọng, góp phần trực tiếp vào giá trị thương mại và hoạt động kinh doanh. Một cửa hàng mỹ phẩm có 3.000 khách quen, mỗi khách mua trung bình 4 lần mỗi năm, sở hữu thứ mà đối thủ mới mở không thể sao chép trong vài tháng. Khi dữ liệu đó nằm trên điện thoại một nhân viên, giá trị này thuộc về người giữ máy trong thực tế, dù về nguyên tắc nó thuộc về công ty.
1.2 Danh sách khách hàng và bí mật kinh doanh
Danh sách khách hàng có thể được xem là bí mật kinh doanh nếu đáp ứng các điều kiện theo Luật Sở hữu trí tuệ: thông tin chưa được bộc lộ, được bảo mật bằng biện pháp cần thiết và mang lại lợi thế kinh tế cho người nắm giữ. Điều kiện về biện pháp bảo mật là điểm doanh nghiệp hay vướng. Nếu danh sách nằm rải rác trên Zalo cá nhân, không có phân quyền, không có cam kết bảo mật, rất khó chứng minh công ty đã “bảo mật bằng biện pháp cần thiết”. Cần kiểm tra số điều khoản hiện hành trước khi trích dẫn trong văn bản chính thức.
1.3 Tuân thủ pháp luật về dữ liệu cá nhân
Theo các quy định hiện hành về bảo vệ dữ liệu cá nhân (Luật Bảo vệ dữ liệu cá nhân và Nghị định 356/2025/NĐ-CP), việc mua bán, trao đổi trái phép dữ liệu cá nhân hoặc sử dụng sai mục đích bị nghiêm cấm. Mức xử lý có thể gồm chế tài hành chính và trách nhiệm hình sự tùy mức độ vi phạm. Doanh nghiệp vừa là bên chịu trách nhiệm với dữ liệu khách, vừa phải chứng minh mình có biện pháp kiểm soát. Dữ liệu nằm trong máy cá nhân của nhân viên làm việc chứng minh này khó hơn nhiều.
2. 4 nhóm dữ liệu khách hàng phổ biến
Dữ liệu khách hàng thường chia thành 4 nhóm, mỗi nhóm có mức độ nhạy cảm và giá trị khác nhau. Việc phân loại giúp doanh nghiệp biết phải bảo vệ thứ gì trước và phân quyền cho ai.
| Nhóm dữ liệu | Nội dung | Ví dụ ở cửa hàng mỹ phẩm online |
|---|---|---|
| Dữ liệu cá nhân | Tên, tuổi, số điện thoại, email, địa chỉ, định danh số như địa chỉ IP, cookie | Họ tên và số điện thoại khách nhận hàng |
| Dữ liệu tương tác | Mức độ quan tâm, tỷ lệ mở email, tương tác trên mạng xã hội | Khách bấm xem bài ra mắt serum nhưng chưa đặt |
| Dữ liệu hành vi | Lịch sử mua hàng, tần suất giao dịch, giá trị đơn hàng | Khách mua 4 lần mỗi năm, đơn trung bình 650.000 đồng |
| Dữ liệu thái độ | Đánh giá, mức độ hài lòng qua khảo sát | Khách chấm 3 sao vì giao chậm |
Các con số trong bảng chỉ là ví dụ minh họa. Nhóm dữ liệu cá nhân cần kiểm soát chặt nhất vì liên quan trực tiếp đến quy định bảo vệ dữ liệu cá nhân. Nhóm hành vi lại có giá trị kinh doanh cao nhất vì cho biết khách nào đáng chăm sóc. Nói cách khác, dữ liệu cá nhân là nhóm cần bảo vệ về pháp lý, còn dữ liệu hành vi là nhóm tạo ra doanh thu.
3. Rủi ro khi dữ liệu khách hàng nằm trên điện thoại và Zalo cá nhân của nhân viên
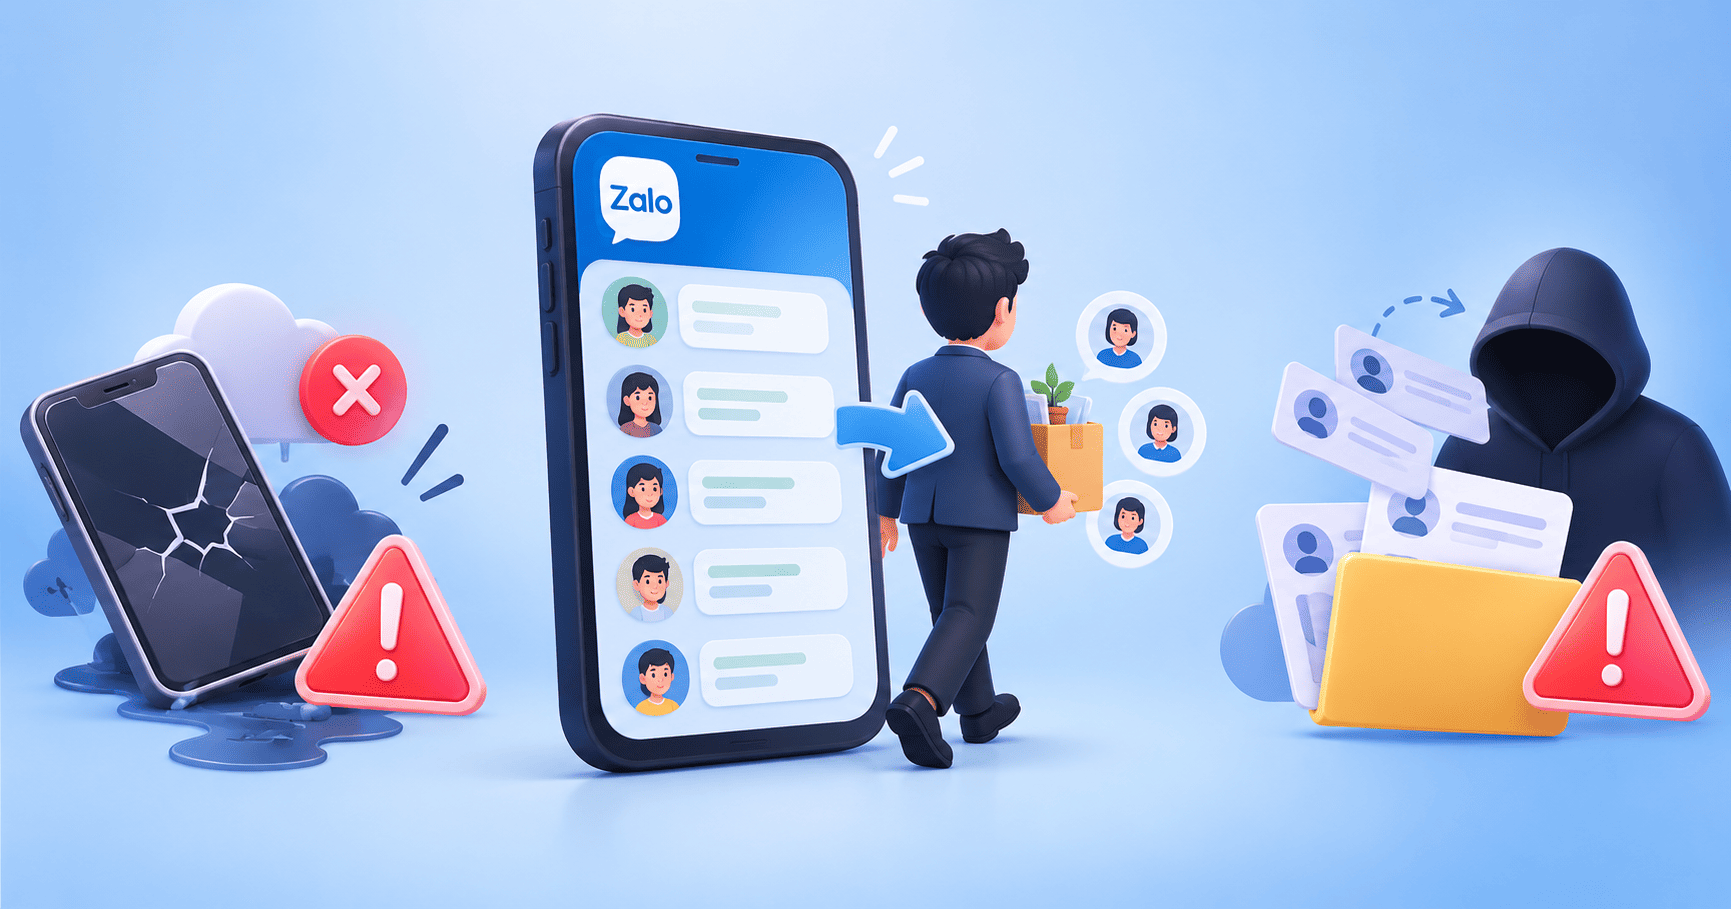
Khi dữ liệu nằm trên Zalo cá nhân, công ty đối mặt với ba rủi ro cụ thể. Cả ba đều xuất phát từ cùng một điểm: người giữ dữ liệu không phải công ty.
- Thứ nhất là nhân viên nghỉ việc và mang khách đi. Một sale chăm 200 khách qua Zalo cá nhân, khi nghỉ vẫn giữ nguyên danh bạ và lịch sử chat, và có thể nhắn khách ngay hôm sau từ vị trí mới.
- Thứ hai là mất hoặc hỏng thiết bị. Điện thoại bị mất, đổi máy không sao lưu hoặc tài khoản Zalo bị khóa khiến lịch sử chăm sóc nhiều năm biến mất.
- Thứ ba là rò rỉ hoặc bị bán danh sách. Khi không có phân quyền hay nhật ký truy cập, công ty không biết ai đã xem, sao chép hay chuyển dữ liệu cho bên ngoài.
Thực tế cho thấy nhiều doanh nghiệp chỉ nhận ra rủi ro này khi nó đã xảy ra, vì trước đó khách vẫn mua hàng đều và mọi thứ có vẻ bình thường. Ba dấu hiệu cảnh báo sớm: công ty không biết chính xác mình có bao nhiêu khách, không xem được lịch sử trao đổi của khách do người khác phụ trách, và khi nhân viên nghỉ phải “xin” lại danh sách.
4. Cách SCRM gom dữ liệu khách hàng về một nơi và giữ quyền kiểm soát cho công ty
SCRM (Social CRM) là hệ thống quản lý quan hệ khách hàng tích hợp vào các kênh chat như Zalo và Facebook, lưu hồ sơ, lịch sử trao đổi và công việc của khách trong một hệ thống thuộc về công ty. SCRM của Mini AI gom Zalo cá nhân, Zalo OA và Facebook về một nơi, quản lý khách theo pipeline.
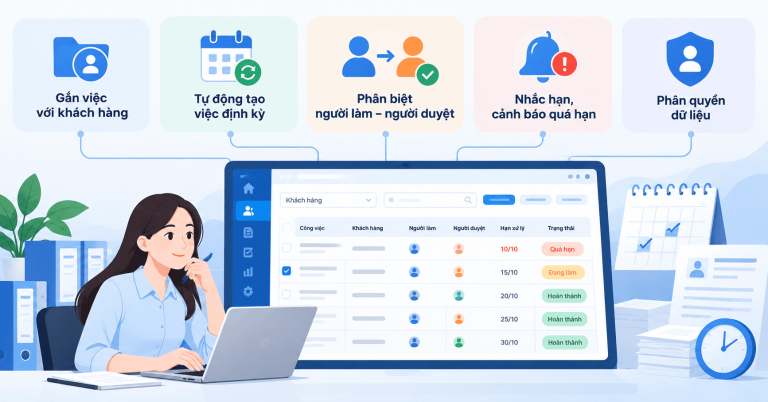
Với chủ doanh nghiệp, giá trị của việc gom dữ liệu nằm ở ba điểm kiểm soát. Thứ nhất là phân quyền theo vai trò: nhân viên chỉ xem và xử lý khách được giao, quản lý xem được toàn bộ. Thứ hai là lịch sử trao đổi ở lại hồ sơ khách, không đi theo người phụ trách khi họ nghỉ. Thứ ba là Zalo OA đóng vai trò kênh chính thức của công ty, để khách quen liên hệ với thương hiệu thay vì với một cá nhân.
Cần nói rõ giới hạn: SCRM không ngăn được nhân viên chụp màn hình hay ghi lại số điện thoại bằng tay. Phần mềm giảm rủi ro và tạo bằng chứng về biện pháp bảo mật, còn tuân thủ vẫn phải dựa vào quy chế, hợp đồng và văn hóa công ty.
5. Lộ trình 4 bước chuyển dữ liệu khách từ Zalo cá nhân sang hệ thống công ty trong 30 ngày
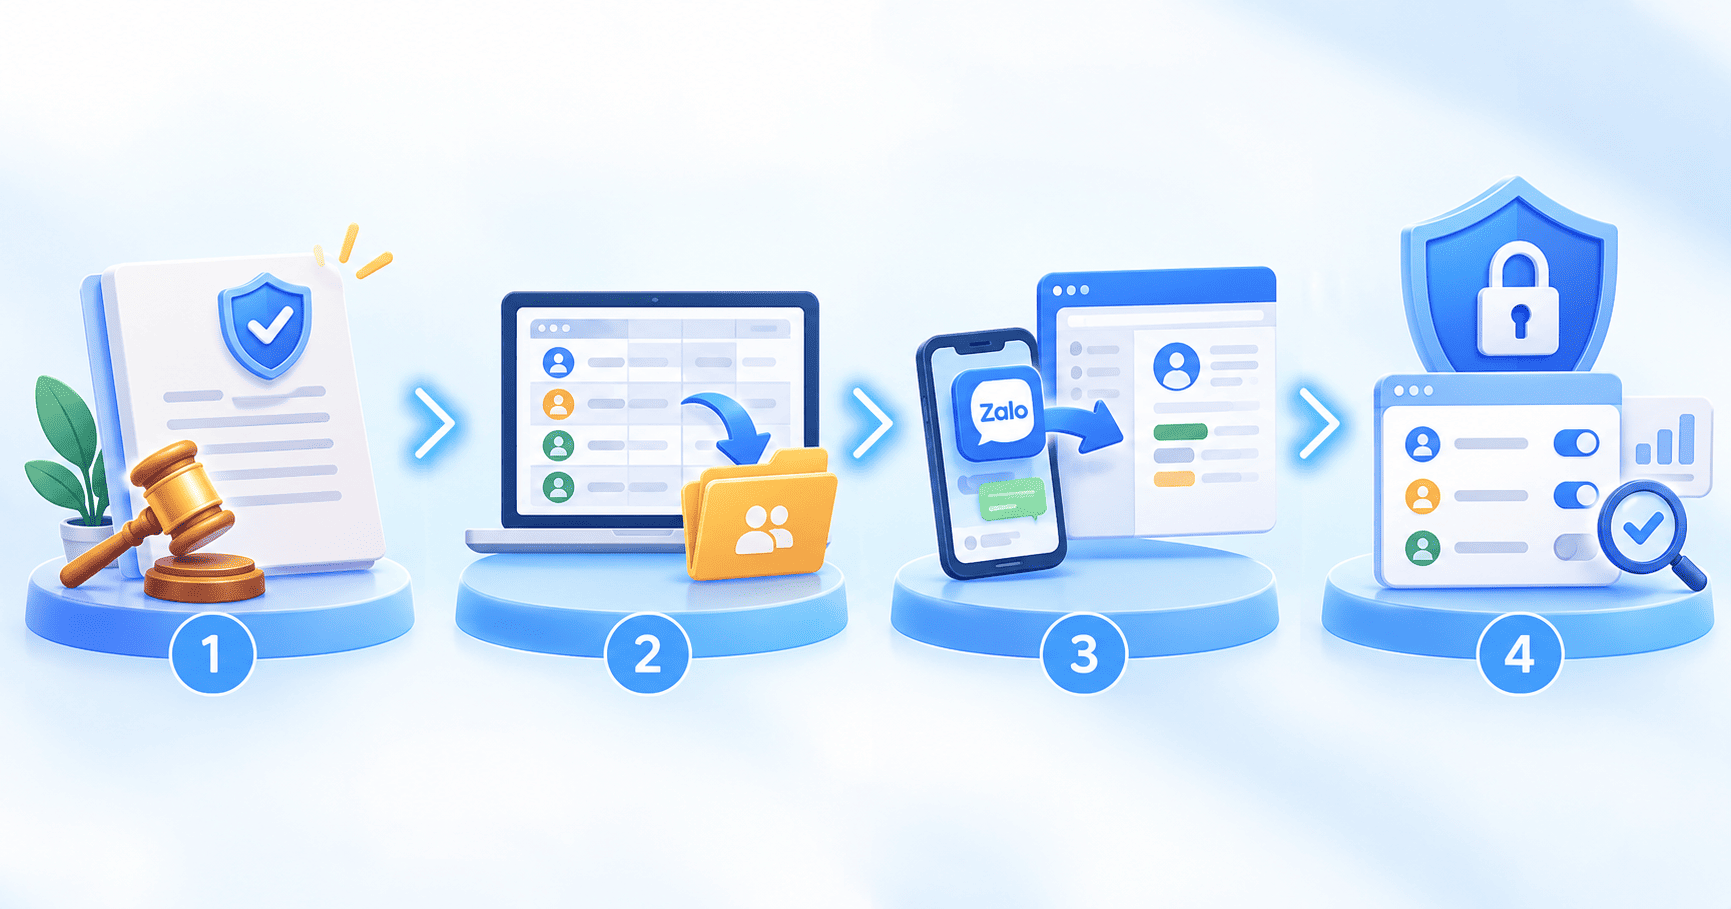
Chuyển dữ liệu thành công khi nhân viên hiểu đây là cách bảo vệ cả hai bên, không phải sự nghi ngờ. Lộ trình dưới đây phù hợp với công ty 10-50 nhân viên, các mốc là gợi ý có thể điều chỉnh.
- Tuần 1, ban hành quy chế: nêu rõ dữ liệu khách thuộc về công ty, bổ sung điều khoản bảo mật hoặc cam kết riêng bằng văn bản với nhân viên có tiếp cận danh sách khách theo quy định của Bộ luật Lao động.
- Tuần 2, nhập dữ liệu: nhân viên đưa danh sách khách, nhãn phân loại và ghi chú quan trọng vào hệ thống, ưu tiên khách có giá trị cao.
- Tuần 3, chuyển kênh chăm sóc: dùng kênh đã kết nối với hệ thống cho các trao đổi mới, thông báo cho khách quen qua Zalo OA.
- Tuần 4, rà soát và phân quyền: kiểm tra độ đầy đủ, phân quyền theo vai trò, bật nhật ký truy cập.
Nhân viên có thể phản ứng vì sợ bị theo dõi hoặc mất “khách của mình”. Cách giảm phản ứng là gắn quyền lợi: khách vẫn được tính vào doanh số người đó, lịch sử chăm sóc được giữ lại làm căn cứ tính hoa hồng. Quy chế và điều khoản hợp đồng nên được luật sư xem lại trước khi áp dụng.
Kết luận
Dữ liệu khách hàng thuộc về công ty về nguyên tắc, nhưng chỉ thực sự thuộc về công ty khi nó nằm trong hệ thống mà công ty kiểm soát. Nếu khách vẫn chủ yếu nằm trong Zalo cá nhân của nhân viên, đó là rủi ro cần xử lý trong vòng một quý, không phải việc có thể để đến khi có người nghỉ.
Mini AI là đơn vị triển khai giải pháp SCRM, hỗ trợ doanh nghiệp gom dữ liệu khách hàng từ Zalo cá nhân, Zalo OA và Facebook về một hệ thống chung, đồng thời quản lý lịch sử trao đổi, phân công chăm sóc và kiểm soát quyền truy cập. Nếu doanh nghiệp của bạn đang phụ thuộc vào Zalo cá nhân của nhân viên, hãy liên hệ Mini AI để được tư vấn lộ trình chuyển đổi phù hợp, giúp quản lý dữ liệu tập trung và duy trì hoạt động chăm sóc khách hàng xuyên suốt, ngay cả khi nhân sự thay đổi.
FAQ
1. Dữ liệu khách hàng trên Zalo cá nhân của nhân viên thuộc về ai?
Về nguyên tắc, dữ liệu khách hàng thu thập trong quá trình làm việc cho công ty thuộc quyền quản lý của doanh nghiệp. Tuy nhiên tài khoản Zalo là của cá nhân nên công ty khó kiểm soát nếu không có quy chế và hệ thống lưu trữ riêng. Nên tham vấn luật sư khi có tranh chấp.
2. Danh sách khách hàng có phải bí mật kinh doanh không?
Có thể, nếu đáp ứng điều kiện: chưa bộc lộ, được bảo mật bằng biện pháp cần thiết và mang lại lợi thế kinh tế. Danh sách rải rác trên máy cá nhân, không phân quyền, khó chứng minh đã được bảo mật. Doanh nghiệp nên có hệ thống và cam kết bảo mật bằng văn bản.
3. Nhân viên nghỉ việc có được giữ số điện thoại khách không?
Không nên. Số điện thoại khách là dữ liệu cá nhân thu thập trong công việc cho công ty. Công ty cần quy định trong hợp đồng hoặc quy chế rằng nhân viên không được sao chép, sử dụng danh sách khách sau khi nghỉ, và thu hồi quyền truy cập ngay ngày cuối.
4. Dùng SCRM có đủ để bảo vệ dữ liệu khách hàng không?
Chưa đủ nếu đứng một mình. SCRM giúp phân quyền, lưu lịch sử và nhật ký truy cập, nhưng cần đi cùng quy chế nội bộ, điều khoản bảo mật trong hợp đồng lao động và việc đào tạo nhân viên về dữ liệu cá nhân.