Trong quá trình chuyển đổi số, CRM không chỉ lưu trữ thông tin khách hàng mà còn trở thành nơi tập trung dữ liệu từ nhiều kênh, phòng ban và chi nhánh. Khi tích hợp AI, SI CRMh nghiệp đưa toàn bộ thông tin khách hàng lên hệ thống SI CRM. Việc kiểm soát tốt dữ liệu giúp hạn chế truy cập trái phép và giảm rủi ro trong quá trình vận hành.u cầu cao hơn về bảo mật. SI CRM bảo mật dữ liệu khách hàng thông qua các cơ chế như mã hóa, phân quyền truy cập, giám sát hoạt động và kiểm soát dữ liệu được AI xử lý.
1. Vì sao cần bảo mật dữ liệu khách hàng trên SI CRM?
Bảo mật dữ liệu khách hàng là yêu cầu quan trọng khi doanh nghiệp triển khai SI CRM, đặc biệt khi hệ thống tập trung và xử lý một lượng lớn thông tin từ nhiều nguồn khác nhau.
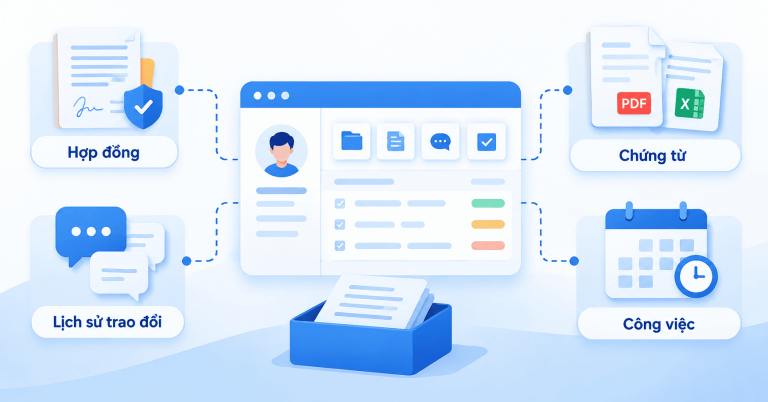
- Dữ liệu khách hàng chứa nhiều thông tin nhạy cảm: Bao gồm thông tin liên hệ, lịch sử giao dịch, nội dung trao đổi, nhu cầu và hành vi mua hàng.
- SI CRM tập trung dữ liệu từ nhiều phòng ban, chi nhánh: Nếu không phân quyền phù hợp, nhân sự có thể tiếp cận những dữ liệu không thuộc phạm vi công việc.
- AI xử lý lượng dữ liệu lớn: AI có thể phân tích dữ liệu khách hàng để tìm kiếm xu hướng và cơ hội kinh doanh, vì vậy doanh nghiệp cần kiểm soát dữ liệu được đưa vào và khai thác.
2. Những rủi ro bảo mật dữ liệu trong SI CRM
Bên cạnh khả năng tập trung và khai thác dữ liệu hiệu quả, SI CRM cũng cần được thiết kế với các cơ chế bảo vệ phù hợp để hạn chế những rủi ro sau.
2.1. Rò rỉ dữ liệu khách hàng
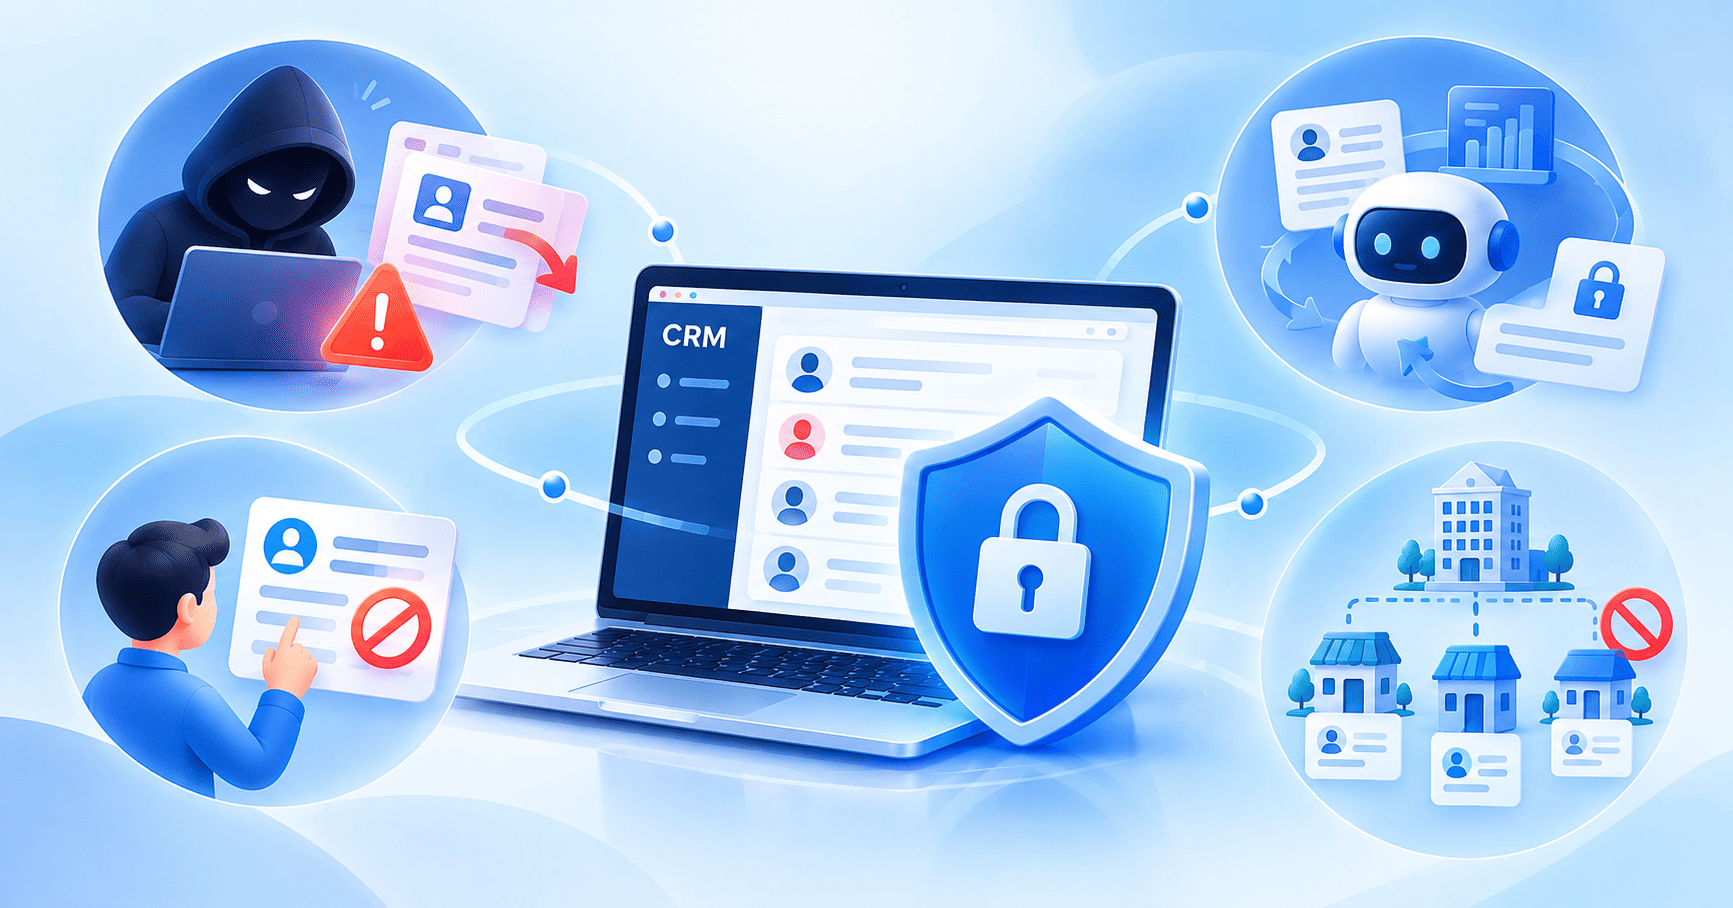
Dữ liệu khách hàng có thể bị lộ do tấn công mạng, tài khoản bị xâm nhập hoặc nhân sự chia sẻ thông tin không đúng quy định. Với hệ thống tập trung lượng lớn dữ liệu, một sự cố bảo mật có thể ảnh hưởng đến nhiều khách hàng cùng lúc.
2.2. Truy cập dữ liệu vượt quyền
Không phải nhân viên nào cũng cần tiếp cận toàn bộ dữ liệu CRM. Nếu hệ thống không có cơ chế phân quyền chi tiết, nhân viên có thể xem hoặc chỉnh sửa dữ liệu vượt quá phạm vi được giao.
2.3. Rủi ro khi sử dụng AI để xử lý dữ liệu
AI cần dữ liệu để phân tích và đưa ra kết quả. Nếu doanh nghiệp không xác định rõ dữ liệu nào được phép xử lý hoặc ai được quyền sử dụng kết quả phân tích, nguy cơ sử dụng dữ liệu sai mục đích có thể gia tăng.
2.4. Mất kiểm soát dữ liệu giữa các chi nhánh
Doanh nghiệp có nhiều chi nhánh thường phát sinh nhu cầu chia sẻ dữ liệu nhưng vẫn phải đảm bảo giới hạn quyền truy cập. Nếu không thiết lập phạm vi rõ ràng, nhân sự tại một chi nhánh có thể tiếp cận dữ liệu của đơn vị khác.
3. SI CRM bảo mật dữ liệu khách hàng bằng cách nào?
Để bảo vệ dữ liệu khách hàng, SI CRM cần kết hợp nhiều lớp kiểm soát thay vì chỉ dựa vào một biện pháp riêng lẻ. Trong đó, mã hóa, phân quyền và giám sát là những yếu tố quan trọng.
3.1. Mã hóa dữ liệu
Mã hóa giúp bảo vệ dữ liệu trong quá trình lưu trữ và truyền tải, hạn chế khả năng thông tin bị đọc hoặc khai thác khi xảy ra truy cập trái phép. Đây là một trong những lớp bảo vệ cơ bản đối với hệ thống quản lý dữ liệu khách hàng.
3.2. Phân quyền truy cập
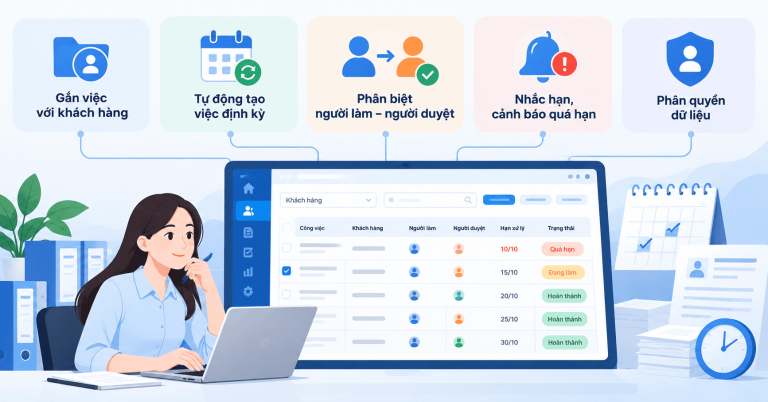
Phân quyền giúp đảm bảo mỗi nhân sự chỉ được tiếp cận những dữ liệu cần thiết cho công việc. SI CRM có thể triển khai phân quyền theo nhiều cấp như:
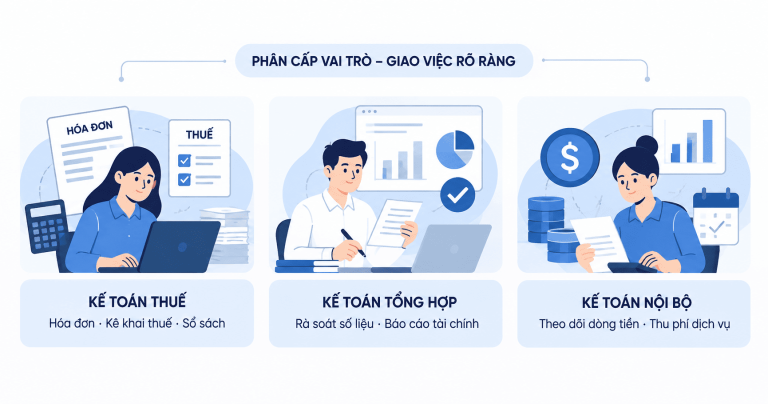
- Theo vai trò và chức vụ.
- Theo phòng ban, chi nhánh.
- Theo cây tổ chức.
- Theo từng trường dữ liệu.
- Theo phạm vi dữ liệu mà nhân sự được giao quản lý.
Nếu SI CRM hỗ trợ Phân quyền CRM 5in1, đây có thể là một điểm nổi bật cần nhấn mạnh, đặc biệt với doanh nghiệp có cơ cấu tổ chức phức tạp hoặc nhiều chi nhánh.
3.3. Kiểm soát và giám sát hoạt động
Bên cạnh việc giới hạn quyền truy cập, doanh nghiệp cần theo dõi cách dữ liệu được sử dụng trên hệ thống. Việc ghi nhận hoạt động truy cập, chỉnh sửa và khai thác dữ liệu giúp nhà quản lý dễ dàng phát hiện những hành vi bất thường và kiểm tra khi cần thiết.
3.4. Kiểm soát dữ liệu khi sử dụng AI
AI trong SI CRM cần được triển khai cùng với chính sách kiểm soát dữ liệu rõ ràng. Doanh nghiệp nên xác định dữ liệu nào được phép đưa vào AI, mục đích xử lý và những người được quyền tiếp cận kết quả phân tích. Điều này giúp cân bằng giữa khả năng khai thác dữ liệu và yêu cầu bảo vệ thông tin khách hàng.
4. SI CRM bảo mật dữ liệu cho doanh nghiệp đa chi nhánh
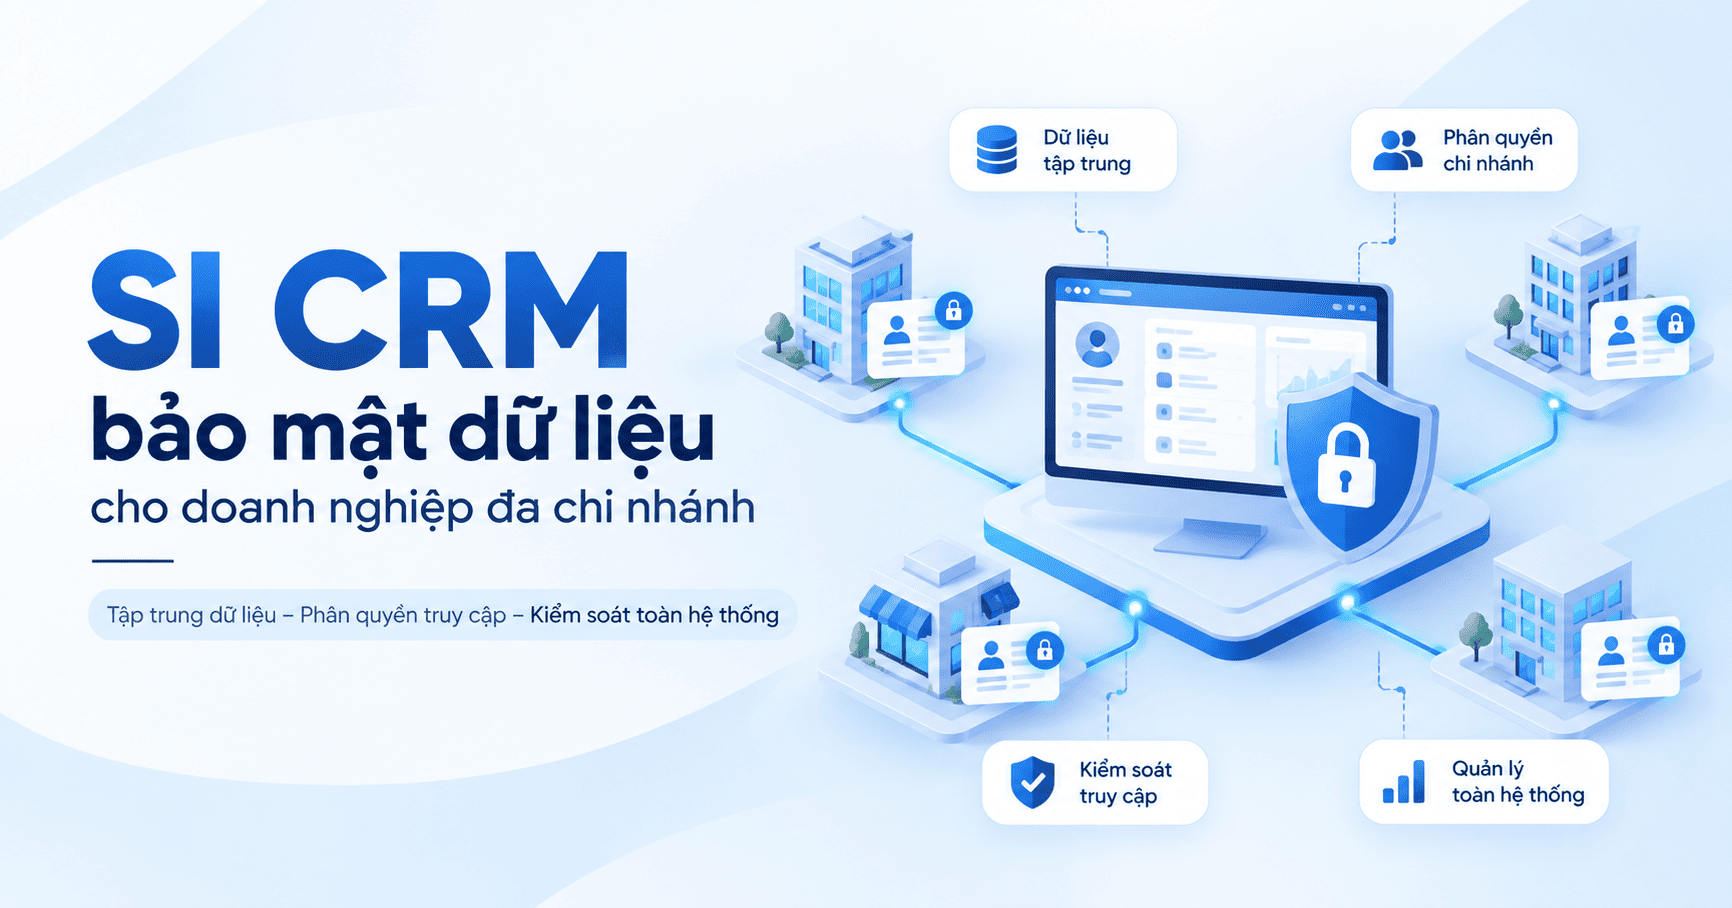
Với doanh nghiệp có nhiều chi nhánh, bài toán bảo mật không chỉ nằm ở việc bảo vệ dữ liệu mà còn ở việc xác định ai được xem dữ liệu nào. SI CRM có thể hỗ trợ doanh nghiệp quản lý tập trung nhưng vẫn duy trì quyền truy cập riêng cho từng đơn vị. Một hệ thống được phân quyền phù hợp có thể:
- Quản lý dữ liệu khách hàng tập trung.
- Phân quyền riêng cho từng chi nhánh.
- Kiểm soát dữ liệu theo cấp quản lý.
- Giới hạn nhân viên chỉ truy cập dữ liệu thuộc phạm vi công việc.
- Hỗ trợ trụ sở theo dõi và quản lý dữ liệu trên toàn hệ thống.
5. Doanh nghiệp cần lưu ý gì khi bảo mật dữ liệu trên SI CRM?
Công nghệ chỉ là một phần của bài toán bảo mật. Doanh nghiệp cũng cần xây dựng quy trình quản trị dữ liệu và kiểm soát người dùng trong suốt quá trình vận hành SI CRM. Một số nguyên tắc nên được áp dụng gồm:
- Thiết lập phân quyền ngay từ đầu: Xác định rõ quyền của từng vai trò, phòng ban và chi nhánh.
- Kiểm tra quyền truy cập định kỳ: Loại bỏ những quyền không còn cần thiết.
- Thu hồi quyền khi nhân sự nghỉ việc hoặc chuyển bộ phận: Hạn chế nguy cơ tài khoản cũ tiếp tục truy cập dữ liệu.
- Đào tạo nhân viên: Hướng dẫn cách sử dụng và bảo vệ thông tin khách hàng.
- Tuân thủ quy định về bảo vệ dữ liệu cá nhân: Xây dựng quy trình thu thập, lưu trữ và sử dụng dữ liệu phù hợp với quy định hiện hành.
Kết luận
Bảo mật dữ liệu khách hàng là yêu cầu quan trọng khi doanh nghiệp triển khai SI CRM, đặc biệt với các mô hình có nhiều phòng ban và chi nhánh. Một hệ thống hiệu quả cần kết hợp mã hóa dữ liệu, phân quyền truy cập và kiểm soát hoạt động để bảo vệ thông tin khách hàng trong suốt quá trình sử dụng.
Với doanh nghiệp đang tìm kiếm giải pháp quản lý dữ liệu khách hàng tập trung, SI CRM của Mini AI có thể được xem xét theo nhu cầu về quản lý, phân quyền và khai thác dữ liệu trên toàn hệ thống. Liên hệ để được tư vấn!
FAQ
1. SI CRM có bảo mật dữ liệu khách hàng không?
Có. SI CRM có thể sử dụng nhiều lớp bảo vệ như mã hóa dữ liệu, phân quyền truy cập, kiểm soát người dùng và giám sát hoạt động để hạn chế nguy cơ truy cập hoặc sử dụng dữ liệu trái phép.
2. SI CRM bảo vệ dữ liệu khách hàng bằng cách nào?
Các cơ chế phổ biến gồm mã hóa dữ liệu, phân quyền theo vai trò và tổ chức, kiểm soát quyền truy cập, giám sát hoạt động và kiểm soát dữ liệu khi sử dụng AI.
3. SI CRM có phân quyền dữ liệu theo chi nhánh không?
Có thể. Với doanh nghiệp đa chi nhánh, hệ thống có thể thiết lập phạm vi dữ liệu theo từng chi nhánh, phòng ban, vai trò hoặc cấp quản lý, tùy theo tính năng thực tế của giải pháp.
4. AI trong SI CRM có làm tăng nguy cơ lộ dữ liệu không?
AI không tự động khiến dữ liệu kém an toàn. Tuy nhiên, doanh nghiệp cần kiểm soát dữ liệu được AI xử lý, quyền truy cập và mục đích sử dụng để hạn chế nguy cơ dữ liệu bị khai thác sai mục đích.